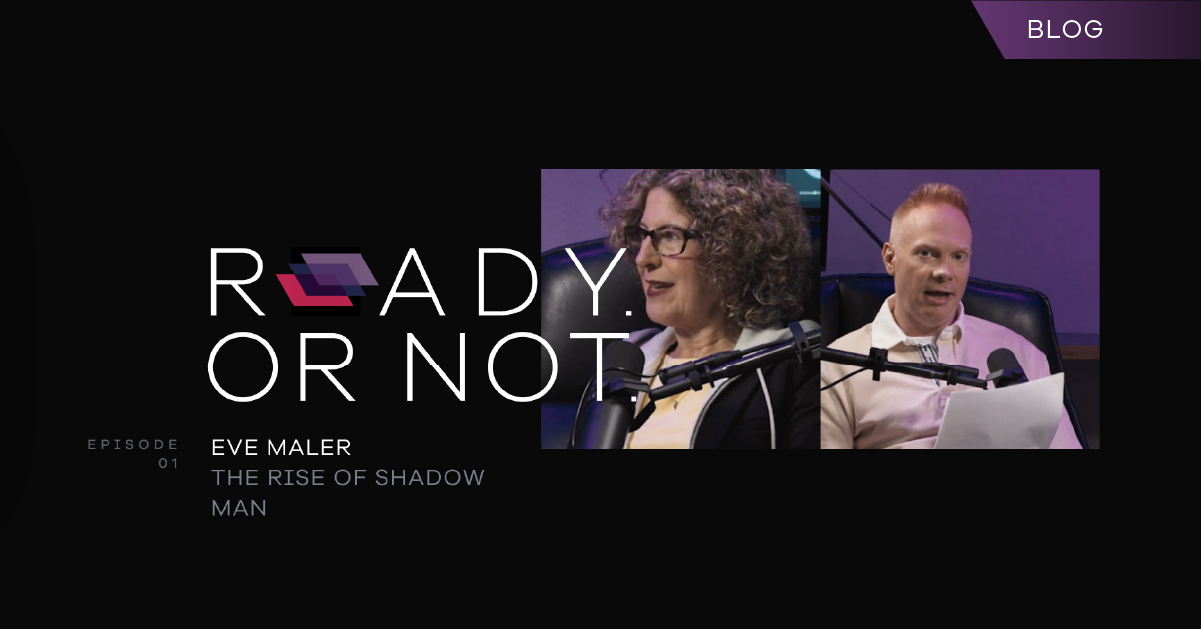
No episódio de estreia do podcastConformidade Contínuada Commvault, a diretora de confiança, Danielle Sheer, recebeu o diretor de operações da GigaOm, Howard Holton, para uma discussão sobre o cenário em constante evolução da conformidade, as vulnerabilidades na infraestrutura crítica e as implicações da perda de dados e da segurança cibernética.
A discussão foi esclarecedora e instigante, oferecendo perspectivas valiosas sobre como as organizações podem se proteger melhor, bem como proteger seus dados, em um mundo cada vez mais digital. Assista ao episódio completoSaiba mais no SHIFT 2025.
A Mudança na Percepção sobre a Conformidade
A conformidade tem sido vista, há muito tempo, como uma função administrativa, um mero item a ser marcado em uma lista de tarefas a serem concluídas. No entanto, essa mentalidade levou a que infraestruturas críticas se tornassem altamente vulneráveis devido à atenção insuficiente aos padrões arquitetônicos adequados. Danielle enfatizou a importância de tratar a conformidade como um aspecto essencial da segurança e da integridade organizacional.
Fazendo uma comparação contundente entre a conformidade física e a digital, observando que, enquanto uma falha física, como carne bovina contaminada, pode levar a consequências imediatas e graves, uma falha digital, como uma violação de dados que afeta 300 milhões de pessoas, pode não resultar no mesmo nível de repercussões.
Essa disparidade e a falta de urgência em lidar com as questões de segurança digital ressaltam a necessidade de penalidades mais rigorosas e de estruturas regulatórias para que as organizações levem a sério a conformidade.
“O diretor executivo deveria receber as penas mais severas, seguido pelo presidente do conselho. Isso mudaria a situação da noite para o dia”, sugeriu Howard.
O Regulamento Geral sobre a Proteção de Dados (RGPD) da União Europeia foi citado como um modelo a ser seguido pelos Estados Unidos. O RGPD teve um impacto significativo na conformidade, com mais multas em seu primeiro ano do que em toda a história da HIPAA nos EUA. O sucesso do RGPD ressalta a importância do envolvimento do governo federal na criação de um marco regulatório unificado para a segurança cibernética nos EUA.
A evolução do papel do CISO
O papel do CISO está se tornando cada vez mais crucial para preencher a lacuna entre o conhecimento técnico e a tomada de decisões executivas. Danielle e Howard enfatizaram que o cargo de CISO deve ser um cargo de nível do conselho de administração, com comunicação regular e transparente com o conselho.
“Se o seu CISO não se apresenta ao conselho de administração pelo menos uma vez por trimestre, você não tem um CISO”, disse Danielle. “E se você não está permitindo que o seu CISO se comunique com o conselho pelo menos uma vez por trimestre, forneça informações realmente úteis e seja o mais aberto e transparente possível, você não tem um programa de segurança.”
Howard também sugeriu uma composição equilibrada do conselho, com 60% de profissionais com MBA e 40% de especialistas em tecnologia. Esse equilíbrio ajudaria os membros do conselho a compreender melhor e lidar com os desafios da segurança cibernética.
O papel do CISO na resposta a incidentes e no planejamento estratégico também é fundamental. “A melhor maneira de promover mudanças é contar com um CISO competente na sua organização quando você sofre um ataque de ransomware. Todo mundo simplesmente pensa: ‘Ah, droga, deveríamos ter dado ouvidos’, e é isso que vamos fazer”, observou ele.
A complexidade das regulamentações estaduais
A diversidade de regulamentações estaduais nos Estados Unidos representa desafios significativos para a conformidade eficaz em matéria de segurança cibernética. Danielle explicou que, no que diz respeito à conformidade, os EUA são, na prática, 51 países, já que cada estado tem a autonomia para promulgar suas próprias leis.
Essa complexidade pode gerar confusão e uma implementação inconsistente das medidas de segurança. Os palestrantes defenderam o envolvimento do governo federal para padronizar as regulamentações, facilitando o cumprimento das normas pelas organizações e possibilitando uma abordagem mais coesa e eficaz em relação à segurança cibernética.
O potencial da IA na gestão da informação
A IA tem o potencial de causar mudanças significativas nos setores, mas esse potencial depende da qualidade e da maturidade das práticas de gerenciamento de dados de uma organização.
“A IA acelera tudo de uma forma tão absurda que não há nada que acelere o potencial da maneira como a IA consegue”, disse Howard.
Empresas com gestão de dados madura e dados de alta qualidade têm uma vantagem de pioneirismo no cenário impulsionado pela IA. “Se a qualidade dos seus dados não estiver à altura e a maturidade organizacional em relação aos dados simplesmente não existir, isso pode custar-lhe tudo”, alertou ele.
Pontos principais
- A conformidade como função essencial: a conformidade deve ser tratada como um aspecto essencial da segurança e da integridade organizacional, e não apenas como uma tarefa administrativa. A falta de padrões adequados em software tem gerado riscos significativos à segurança.
- São necessárias penalidades mais rigorosas: a disparidade nas penalidades entre violações de conformidade físicas e digitais ressalta a necessidade de uma aplicação mais rigorosa e consistente das normas de segurança digital. Penalidades severas para diretores executivos e membros do conselho de administração poderiam impulsionar mudanças significativas.
- Valorizando o CISO: A função do CISO deve ser elevada a um cargo no nível do conselho administrativo, com comunicação regular e transparente. Uma composição equilibrada do conselho, incluindo especialistas em tecnologia, pode ajudar a enfrentar os desafios de segurança cibernética de forma mais eficaz.
- Padronização federal: A complexidade das regulamentações estaduais dificulta a conformidade efetiva com as normas de segurança cibernética. É necessária a intervenção federal para criar um marco regulatório unificado e padronizado.
- IA e qualidade dos dados: a IA tem o potencial de acelerar as capacidades organizacionais, mas esse potencial depende da qualidade e da maturidade das práticas de gestão de dados de uma organização. Empresas com dados de alta qualidade têm uma vantagem significativa.