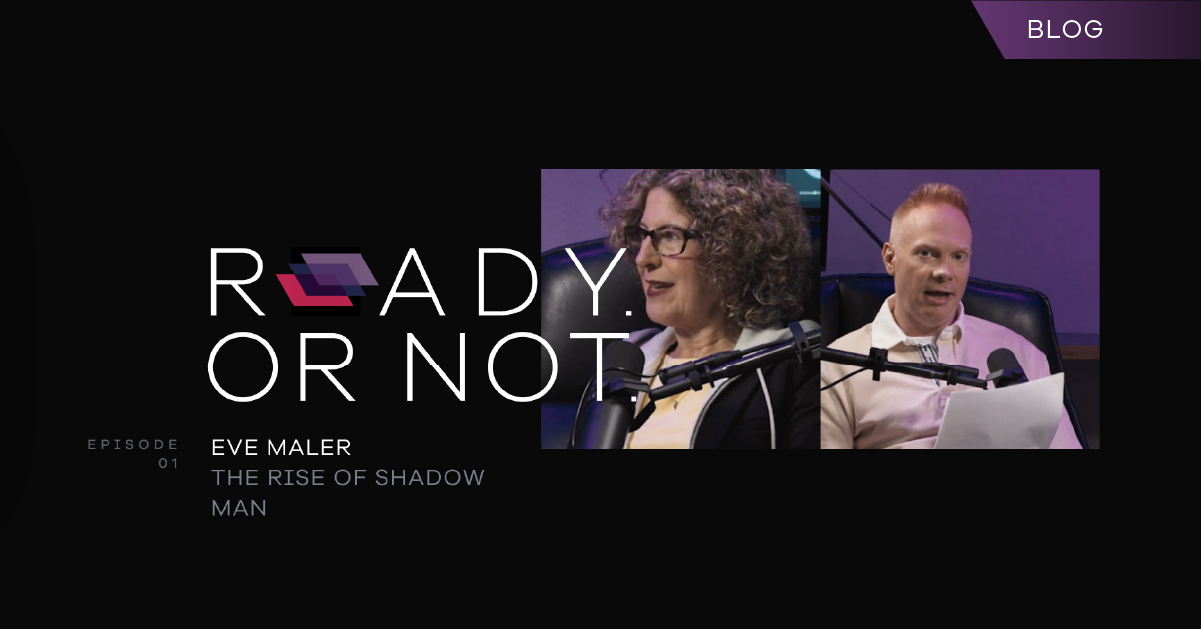
In der ersten Folge des„Continuous Compliance“-Podcasts von Commvault begrüßte Chief Trust Officer Danielle Sheer Howard Holton, COO von GigaOm, zu einem Gespräch über die sich wandelnde Compliance-Landschaft, die Schwachstellen in kritischen Infrastrukturen sowie die Auswirkungen von Datenverlusten und Cybersicherheit.
Die Diskussion war sowohl aufschlussreich als auch zum Nachdenken anregend und bot wertvolle Einblicke dazu, wie Unternehmen sich und ihre Daten in einer zunehmend digitalen Welt besser schützen können. Sehen Sie sichhier.
Der Wandel in der Wahrnehmung von Compliance
Compliance wurde lange Zeit als Backoffice-Aufgabe betrachtet, als bloßer Punkt auf einer Liste zu erledigender Aufgaben. Diese Denkweise hat jedoch dazu geführt, dass kritische Infrastrukturen aufgrund unzureichender Beachtung angemessener Architekturstandards äußerst anfällig geworden sind. Danielle betonte, wie wichtig es ist, Compliance als einen entscheidenden Aspekt der Sicherheit und Integrität einer Organisation zu betrachten.
Er stellte einen deutlichen Vergleich zwischen physischer und digitaler Compliance an und wies darauf hin, dass ein physischer Fehler wie verdorbenes Rindfleisch zwar unmittelbare und schwerwiegende Folgen haben kann, ein digitaler Fehler wie eine Datenpanne, von der 300 Millionen Menschen betroffen sind, jedoch möglicherweise nicht das gleiche Ausmaß an Auswirkungen hat.
Diese Diskrepanz und die mangelnde Dringlichkeit bei der Bewältigung von Problemen im Bereich der digitalen Sicherheit unterstreichen die Notwendigkeit strengerer Strafen und regulatorischer Rahmenbedingungen, damit Unternehmen die Einhaltung der Vorschriften ernst nehmen.
„Der Vorstandsvorsitzende sollte die härtesten Strafen erhalten, der Aufsichtsratsvorsitzende an zweiter Stelle. Das würde die Lage über Nacht ändern“, schlug Howard vor.
Die Datenschutz-Grundverordnung (DSGVO) der EU wurde als Vorbild für die Vereinigten Staaten angeführt. Die DSGVO hat erhebliche Auswirkungen auf die Einhaltung der Vorschriften gehabt: Bereits im ersten Jahr wurden mehr Bußgelder verhängt als in der gesamten Geschichte des HIPAA in den USA. Der Erfolg der DSGVO unterstreicht, wie wichtig es ist, dass die Bundesregierung bei der Schaffung eines einheitlichen Rechtsrahmens für Cybersicherheit in den USA mitwirkt.
Die sich wandelnde Rolle des CISO
Die Rolle des CISO gewinnt zunehmend an Bedeutung, wenn es darum geht, die Kluft zwischen technischem Fachwissen und der Entscheidungsfindung auf Führungsebene zu überbrücken. Danielle und Howard betonten, dass der CISO eine Position auf Vorstandsebene einnehmen sollte, die durch regelmäßige und transparente Kommunikation mit dem Vorstand gekennzeichnet ist.
„Wenn Ihr CISO nicht mindestens einmal pro Quartal vor Ihrem Vorstand erscheint, haben Sie keinen CISO“, sagte Danielle. „Und wenn Sie Ihrem CISO nicht ermöglichen, mindestens einmal pro Quartal vor dem Vorstand zu sprechen, wirklich nützliche Informationen zu liefern und so offen und transparent wie möglich zu sein, haben Sie kein Sicherheitsprogramm.“
Howard schlug außerdem eine ausgewogene Zusammensetzung des Vorstands vor, bestehend aus 60 % MBA-Absolventen und 40 % Technologen. Diese Ausgewogenheit würde den Vorstandsmitgliedern helfen, Herausforderungen im Bereich der Cybersicherheit besser zu verstehen und anzugehen.
Die Rolle des CISO bei der Reaktion auf Vorfälle und der strategischen Planung ist ebenfalls von entscheidender Bedeutung. „Der beste Weg, Veränderungen herbeizuführen, ist, einen klugen CISO in Ihrem Unternehmen zu haben, wenn Sie von einem Ransomware-Angriff betroffen sind. Alle sagen dann nur: ‚Oh Mist, wir hätten auf ihn hören sollen‘, und genau das werden wir tun“, stellte er fest.
Die Komplexität der Vorschriften in den einzelnen Bundesstaaten
Das Flickwerk aus unterschiedlichen Vorschriften in den einzelnen US-Bundesstaaten stellt eine erhebliche Herausforderung für die wirksame Einhaltung von Cybersicherheitsvorschriften dar. Danielle erklärte, dass die USA in Bezug auf die Einhaltung von Vorschriften praktisch aus 51 Ländern bestehen, da jeder Bundesstaat die Möglichkeit hat, eigene Gesetze zu erlassen.
Diese Komplexität kann zu Verwirrung und einer uneinheitlichen Umsetzung von Sicherheitsmaßnahmen führen. Die Referenten sprachen sich für eine Beteiligung des Bundes aus, um die Vorschriften zu vereinheitlichen, was es den Organisationen erleichtern würde, diese einzuhalten, und einen einheitlicheren und effektiveren Ansatz für die Cybersicherheit ermöglichen würde.
Das Potenzial der KI im Informationsmanagement
KI hat das Potenzial, ganze Branchen grundlegend zu verändern, doch dieses Potenzial hängt von der Qualität und dem Reifegrad der Datenmanagementpraktiken eines Unternehmens ab.
„KI beschleunigt alles so wahnsinnig stark, dass es nichts gibt, was das Potenzial so sehr steigert wie KI“, sagte Howard.
Unternehmen mit ausgereiftem Datenmanagement und hochwertigen Daten haben in der KI-gesteuerten Landschaft einen First-Mover-Vorteil. „Wenn Ihre Datenqualität nicht den Anforderungen entspricht und Ihre organisatorische Reife im Bereich Daten einfach nicht gegeben ist, könnte Sie das unter Umständen alles kosten“, warnte er.
Die wichtigsten Erkenntnisse
- Compliance as a critical function: Compliance should be treated as a critical aspect of organizational security and integrity, not just a back-office task. The lack of proper standards in software has led to significant security risks.
- Stricter penalties needed: The disparity in penalties between physical and digital compliance failures highlights the need for more stringent and consistent enforcement of digital security standards. Severe penalties for CEOs and board members could drive significant change.
- Elevating the CISO: The CISO’s role should be elevated to a board-level position, with regular and transparent communication. A balanced board composition, including technologists, can help address cybersecurity challenges more effectively.
- Federal standardization: The complexity of state-by-state regulations hinders effective cybersecurity compliance. Federal involvement is necessary to create a unified and standardized regulatory framework.
- AI and data quality: AI has the potential to accelerate organizational capabilities, but this potential is contingent upon the quality and maturity of an organization’s data management practices. Companies with high-quality data have a significant advantage.