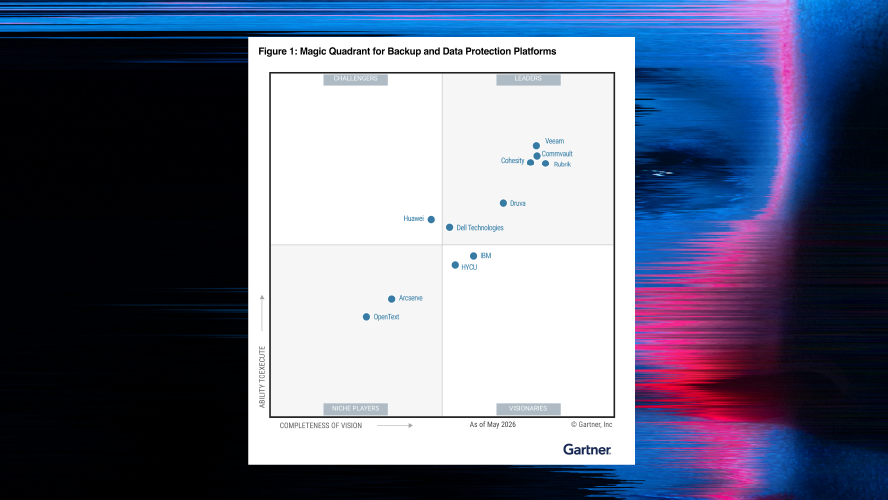
Che cos’è la sicurezza dei dati Zero-Trust? Guida e definizione
La sicurezza dei dati Zero-Trust si basa sul presupposto fondamentale che nessun utente, dispositivo o rete debba essere considerato intrinsecamente affidabile.
Che cos’è la sicurezza dei dati Zero-Trust?
Le strategie di sicurezza informatica si sono spostate dalla protezione dei perimetri di rete alla protezione delle singole transazioni di dati e dei punti di accesso. Questa evoluzione riflette il fatto cheIl 63% delle organizzazioni a livello mondiale ha implementato, in tutto o in parte, una strategia zero-trust, riconoscendo che i modelli di sicurezza tradizionali potrebbero non essere più sufficienti in ambienti distribuiti.
La sicurezza dei dati basata sul modello “zero-trust” rappresenta un ripensamento radicale del modo in cui le organizzazioni proteggono le proprie risorse più preziose. Anziché dare per scontata la sicurezza all’interno dei confini aziendali, questo approccio verifica ogni interazione, utente e dispositivo prima di concedere l’accesso alle informazioni sensibili. La sicurezza dei dati basata sul modello “zero-trust” è una strategia e non un singolo prodotto destinato alle organizzazioni.
Principi fondamentali della sicurezza dei dati basata sul modello Zero-Trust
La sicurezza dei dati basata sul modello “zero-trust” si fonda sul presupposto fondamentale secondo cui nessun utente, dispositivo o rete debba essere considerato intrinsecamente affidabile. Questo approccio richiede una verifica continua di tutte le entità che tentano di accedere alle risorse dell’organizzazione, indipendentemente dalla loro ubicazione o dal loro precedente stato di autenticazione. Questa filosofia va oltre il semplice controllo degli accessi e comprende un quadro completo per la protezione dei dati durante tutto il loro ciclo di vita.
Il principio fondamentale “non fidarsi mai, verificare sempre” è alla base di ogni aspetto dell’implementazione del modello zero-trust.
- La verifica continua consiste nel verificare l’identità dell’utente, lo stato di integrità del dispositivo e il contesto di accesso per ogni transazione, non solo al momento del primo accesso.
- Il principio del privilegio minimo limita gli utenti e le applicazioni al solo accesso minimo necessario per le loro attività specifiche.
- La microsegmentazione crea zone isolate che impediscono la diffusione laterale nel caso in cui un’area venga compromessa.
Questi principi si applicano in modo universale a tutti gli utenti, i dispositivi e le applicazioni all’interno dell’ecosistema di un’organizzazione. Gli utenti devono autenticarsi tramite autenticazione a più fattori e mantenere lo stato di verifica per tutta la durata della sessione. I dispositivi vengono sottoposti a controlli di integrità e a verifiche di conformità prima di ottenere l’accesso alla rete, mentre le applicazioni operano entro parametri rigorosamente definiti che ne limitano l’accesso alle sole risorse necessarie.
L’applicazione delle politiche e la gestione delle identità costituiscono la colonna portante di un controllo efficace dell’accesso ai dati nelle architetture zero-trust. Le organizzazioni devono stabilire politiche chiare che definiscano chi può accedere a quali dati e in quali circostanze, per poi applicare tali politiche in modo coerente su tutte le piattaforme. I sistemi di gestione delle identità tracciano e verificano gli utenti lungo tutto il loro percorso digitale, adeguando dinamicamente le autorizzazioni in base al contesto e al comportamento.
La flessibilità diimplementazione zero-trustconsente alle organizzazioni di adattare il framework alle proprie specifiche architetture IT. Che si operi in ambienti cloud-native, infrastrutture ibride o sistemi tradizionali on-premise, i principi dello zero-trust si adattano per soddisfare le diverse esigenze.
Principi fondamentali dell’architettura Zero-Trust
La tabella seguente illustra i principi fondamentali dell’architettura zero-trust e il modo in cui ciascuno di essi viene applicato negli ambienti IT moderni:
| Principio | Applicazione |
| Verifica continua | Verifica l’identità e il contesto per ogni richiesta di accesso durante l’intera sessione; implementa i timeout di sessione e i requisiti di riautenticazione |
| Privilegio minimo | Conferisce i diritti di accesso minimi necessari; revoca immediatamente le autorizzazioni quando non sono più necessarie; applica controlli di accesso basati sul tempo |
| Segmentazione della rete | Crea zone di sicurezza isolate; contribuisce a impedire i movimenti laterali tra i segmenti; implementa micro-perimetri attorno alle risorse critiche |
| Applicazione delle politiche | Applica regole di sicurezza uniformi su tutte le piattaforme; automatizza gli aggiornamenti delle politiche sulla base delle informazioni sulle minacce; contribuisce alla gestione dei registri di controllo ai fini della conformità |
| Gestione delle identità | Centralizza l’autenticazione e l’autorizzazione degli utenti; monitora i modelli di comportamento degli utenti; si integra con i sistemi delle risorse umane per la gestione del ciclo di vita |
| Flessibilità | Si adatta ad ambienti cloud, ibridi e on-premises; si adatta alla crescita dell’organizzazione; supporta diversi stack tecnologici |
La sicurezza dei dati Zero-Trust rispetto ai modelli di sicurezza tradizionali
Le difese tradizionali basate sul perimetro funzionano come i castelli medievali: mura robuste proteggono tutto ciò che si trova all’interno, considerando le minacce esterne come la preoccupazione principale. Questo modello parte dal presupposto che, una volta che gli utenti hanno superato il firewall, sia possibile concedere loro un ampio accesso alla rete. L’approccio zero-trust smantella questo presupposto, riconoscendo cheIl 56% delle organizzazioni ha segnalato violazioni perpetrate tramite VPN, mettendo in evidenza la vulnerabilità delle misure di protezione limitate al perimetro.
La sicurezza incentrata sui dati si concentra specificamente sulla protezione delle risorse informative attraverso la crittografia e i controlli di accesso a livello di dati. L’approccio “zero trust” comprende questo approccio, ma si estende oltre, garantendo la sicurezza dell’intero ecosistema di utenti, dispositivi, applicazioni e reti che interagiscono con i dati. Mentre la sicurezza incentrata sui dati può crittografare i file inattivi, l’approccio “zero trust” verifica anche chi accede a tali file, da quale dispositivo e in quali circostanze.
Il cambiamento filosofico da “fidati ma verifica” a “non fidarti mai, verifica sempre” rappresenta ben più di un semplice cambiamento semantico. I modelli tradizionali verificano gli utenti nei punti di accesso e poi concedono un accesso continuativo sulla base di quella verifica iniziale. L’approccio Zero Trust mantiene uno scetticismo di fondo, richiedendo una convalida continua anche per gli utenti già autenticati, specialmente quando tentano di accedere a risorse diverse o quando il loro contesto cambia.
Persistono alcuni malintesi comuni riguardo al rapporto tra sicurezza a più livelli e modello zero-trust. Alcune organizzazioni ritengono che l’aggiunta di ulteriori strumenti di sicurezza crei un ambiente zero-trust, ma il vero modello zero-trust richiede cambiamenti architetturali, non solo ulteriori livelli di prodotti di sicurezza tradizionali.
Sicurezza dei dati “zero-trust” per il backup dei dati
I principi dello zero-trust si estendono in modo fondamentale asistemi di backup, che rappresentano sia l’ultima linea di difesa sia un obiettivo primario per gli autori di attacchi sofisticati. Ogni richiesta di accesso ai backup richiede una verifica, contribuendo a prevenire modifiche o cancellazioni non autorizzate. I controlli basati sul principio del “privilegio minimo” limitano gli amministratori dei backup a funzioni specifiche, mentre il monitoraggio continuo rileva attività di backup anomale che potrebbero indicare una compromissione del sistema.
Un’infrastruttura di backup protetta dai principi dello zero-trust offre una difesa contro gli attacchi ransomware che prendono di mira specificatamente le capacità di Recovery. Le minacce interne incontrano ulteriori ostacoli quando tentano di corrompere o eliminare i backup, poiché i requisiti di autorizzazione multiparte impediscono a singoli attori di compromettere i sistemi di Recovery. Test regolari dei processi di Backup and Recovery nell’ambito di un approccio zero-trust garantiscono che i dati rimangano recuperabili anche a seguito di incidenti di sicurezza.
Implementazione della sicurezza dei dati Zero-Trust
Per implementare con successo un approccio zero-trust sono necessarie una pianificazione metodica eattuazione graduale. Le seguenti best practice forniscono una guida per l’implementazione sistematica della sicurezza dei dati basata sul modello zero-trust:
- Valutare utenti, dispositivi e applicazioni: creare inventari completi di tutte le entità che accedono ai dati dell’organizzazione. Classificare le risorse in base alla criticità e alla sensibilità, documentando gli attuali modelli di accesso e individuando le autorizzazioni ridondanti. Questa fase di valutazione rivela spesso lacune sorprendenti, poiché molte organizzazioni scoprono dispositivi non autorizzati o account di servizio dimenticati dotati di privilegi eccessivi.
- Stabilire le priorità e attuare l’implementazione per fasi: concentrare gli sforzi iniziali sulla protezione dei dati più preziosi e dei processi ad alto rischio. Le grandi imprese spesso iniziano dai sistemi di gestione delle identità per poi passare alla segmentazione della rete. Le piccole e medie imprese dovrebbero iniziare dalle applicazioni critiche e ampliare l’approccio man mano che le risorse lo consentono.
- Applicare controlli di accesso granulari e la crittografia: implementare l’autenticazione a più fattori su tutti i sistemi. Combinare l’autenticazione con la crittografia dei dati inattivi e in transito, applicando diversi livelli di protezione in base alla classificazione dei dati.
- Microsegmentazione: suddividere le reti in zone isolate in base alla funzione, alla sensibilità e ai gruppi di utenti.
- Monitoraggio e analisi continui: implementare sistemi di gestione delle informazioni e degli eventi di sicurezza (SIEM) in grado di correlare il comportamento degli utenti, lo stato di salute dei dispositivi e i modelli di accesso.
- Rivedere e aggiornare regolarmente le politiche: prevedere revisioni trimestrali delle politiche di accesso, adeguando le autorizzazioni in base all’evoluzione dei ruoli e alle minacce emergenti. Gli strumenti di gestione automatizzata delle politiche aiutano a mantenere la coerenza in ambienti complessi, aspetto particolarmente importante poiché la gestione delle politiche in ambienti multi-cloud può risultare complessa a causa delle differenze tra le piattaforme.
Il percorso versozero-trustIl livello di maturità varia a seconda dell’organizzazione, ma l’obiettivo rimane lo stesso: un’architettura di sicurezza che protegga i dati indipendentemente dalla posizione dell’utente, dal tipo di dispositivo o dai confini della rete. Poiché le minacce informatiche continuano a evolversi eIl 96% delle organizzazioni è favorevole a un approccio “zero-trust”, la questione non è più se adottare l’approccio “zero trust”, ma quanto velocemente le organizzazioni riescano ad adattare le proprie strategie di sicurezza a questo nuovo paradigma.
Commvault e la sicurezza dei dati basata sul modello Zero Trust
La sicurezza zero-trust richiede una combinazione strategica di tecnologia, processi e persone che collaborino per creare più livelli di protezione. Solide capacità di protezione e Recovery dei dati costituiscono la base per garantire la continuità delle operazioni aziendali in caso di incidenti informatici. Le organizzazioni che implementano architetture zero-trust complete, dotate di una solida protezione dei dati, sono in una posizione migliore per difendersi dalle moderne minacce informatiche e garantire la continuità operativa.
Siamo consapevoli che il vostro percorso verso il modello “zero-trust” richieda un’attenta pianificazione e il partner tecnologico giusto. Lasciate che vi mostriamo come le nostre soluzioni possano rafforzare il vostro livello di sicurezza.Richiedi una demoper scoprire come possiamo aiutarti a proteggere i tuoi dati.
Termini correlati
Sicurezza a fiducia zero
Un approccio alla sicurezza che parte dal presupposto che tutte le attività degli utenti siano inaffidabili, richiedendo una verifica continua indipendentemente dalla posizione o dall’autenticazione precedente.
Sicurezza a fiducia zero
Un approccio alla sicurezza che parte dal presupposto che tutte le attività degli utenti siano inaffidabili, richiedendo una verifica continua indipendentemente dalla posizione o dall’autenticazione precedente.
Cyber deception
Una tattica di sicurezza proattiva che utilizza esche per individuare, deviare e ingannare gli aggressori prima che possano compromettere i sistemi o i dati effettivi.
Cyber deception
Una tattica di sicurezza proattiva che utilizza esche per individuare, deviare e ingannare gli aggressori prima che possano compromettere i sistemi o i dati effettivi.
Crittografia dei dati
Un processo di sicurezza che converte i dati leggibili in un formato codificato accessibile solo con la chiave di crittografia corretta, proteggendo le informazioni sensibili da accessi non autorizzati.
Crittografia dei dati
Un processo di sicurezza che converte i dati leggibili in un formato codificato accessibile solo con la chiave di crittografia corretta, proteggendo le informazioni sensibili da accessi non autorizzati.
Risorse correlate
Manuale di resilienza informatica
Padroneggiare l’immutabilità, l’air gapping e la fiducia zero