Como se destacó en una de las publicaciones recientes sobre Clumio Protect para Amazon S3, los clientes se enfrentan a varios retos para diferenciar con éxito entre datos críticos y no críticos y poder proteger sólo los datos críticos. Clumio resuelve este reto de clasificación de datos mediante un concepto innovador llamado Grupos de Protección. Voy a profundizar en cómo los Grupos de Protección se pueden utilizar no solo para ayudar a clasificar los datos críticos, sino también para protegerlos y, al mismo tiempo, generar un enorme ahorro de costes.
Protection Groups ofrece una capa de abstracción para gestionar los buckets y los prefijos en todas tus cuentas de AWS. Proporciona un mecanismo para clasificar los datos en los distintos buckets de todas tus cuentas de AWS, con el fin de ayudar a proteger los datos críticos según los requisitos de la empresa.
La configuración de los grupos de protección es un proceso sencillo de tres pasos
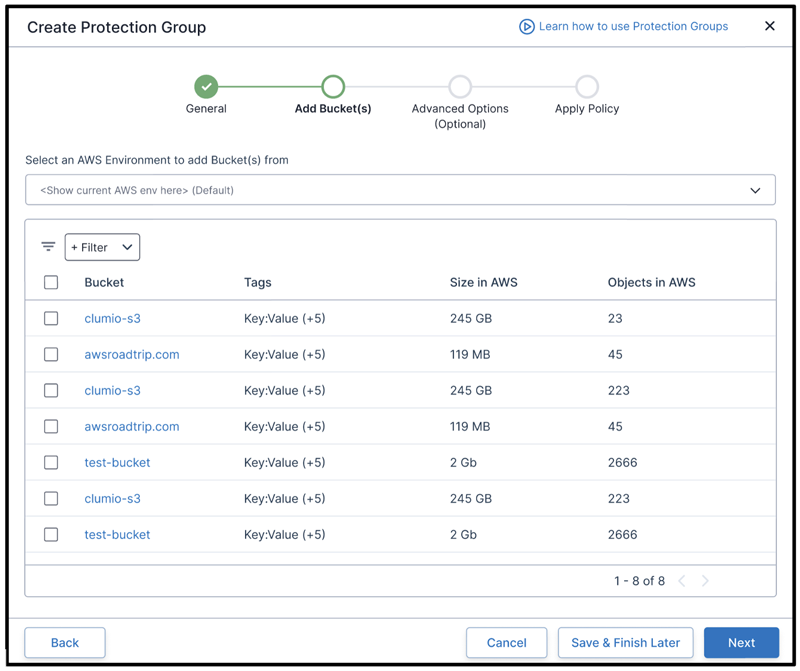
Paso 1: Una vez que le hayas asignado un nombre intuitivo, podrás decidir qué buckets añadir a los grupos de protección. Estos buckets pueden pertenecer a una cuenta específica de AWS o estar repartidos entre todas tus cuentas de AWS. En un futuro próximo, también podrás añadir buckets mediante etiquetas, de modo que se incorporen automáticamente a los grupos de protección.
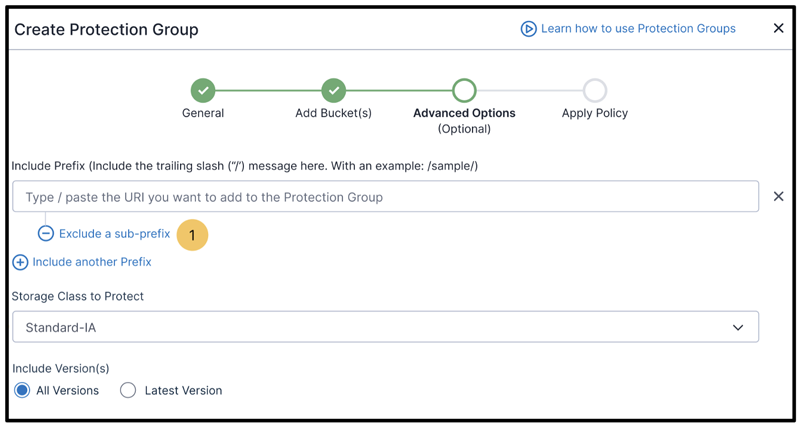
Paso 2: Decide si se añade todo el depósito o solo una parte del mismo al grupo de protección. Puedes utilizar tres criterios diferentes para seleccionar qué datos se van a proteger. Estos son:
- Prefijo: Puedes configurarlo para incluir prefijos específicos o excluirlos, en función de lo que quieras proteger. Por ejemplo: varios clientes almacenan los registros de su base de datos en un prefijo concreto y desean que esos datos estén protegidos. Pueden configurar /dblogs/ para proteger todos los objetos que se encuentren dentro de ese prefijo. Si es necesario, pueden incluso excluir un prefijo para que no quede protegido.
- Clase de almacenamiento: Puedes configurar qué objetos se van a incluir en la copia de seguridad en función de su clase de almacenamiento. Por ejemplo, puedes configurar que solo se incluyan en la copia de seguridad los objetos almacenados en las clases «Estándar» y «Acceso poco frecuente», sin proteger los objetos almacenados en «Glacier». Esto reducirá considerablemente el tiempo y el coste, ya que los objetos almacenados en entornos de almacenamiento más remotos requieren tiempo para recuperarse y su extracción resulta costosa.
- Versión: Puedes configurar si deseas proteger todas las versiones o solo las versiones más recientes de los objetos.
Paso 3: Aplicar una política al grupo de protección para que los datos puedan protegerse de acuerdo con los requisitos de la empresa.

¡¡Y voilà!! ¡¡Ya está!! Tus datos de Amazon S3 están protegidos en un entorno «air gap», lo que te ofrece protección frente a incidentes como el ransomware o la intervención de personas malintencionadas que puedan borrar o modificar tu entorno de AWS.
Varios clientes necesitan poder representar el estado de su bucket en un momento concreto. Daban por hecho que la función de versionado de objetos de S3 permitía hacer lo mismo, pero en realidad no es así. A continuación, hemos elaborado una tabla sencilla para poner de relieve las diferencias entre ambas:
| Ámbito de aplicación | Control de versiones de AWS S3 | Grupo de Protección de Clumio |
| Nivel de detalle de la protección | Solo depósitos | Una a varias cuentas Una a varios buckets Una a varios prefijos |
| Puntos de recuperación | Cambios en los objetos | Momento concreto Diario, mensual, anual |
| Nivel de detalle de Recovery | Solo objetos | Una a varios buckets Una a varios prefijos «uno a muchos» Objetos «uno a muchos» |
| Lugar de recuperación | Solo cuenta local | Cualquier depósito en cualquier cuenta de AWS Restauración a cualquier prefijo, ya sea existente o nuevo |
Como puedes ver, Clumio ayuda a los clientes a… y también facilita su restauración.
Sin embargo, la eficacia de cualquier copia de seguridad depende de su capacidad de Recovery, y los clientes necesitan flexibilidad para recuperar un objeto específico, un prefijo completo, un bucket entero o incluso varios buckets al mismo tiempo. Con los grupos de protección, Clumio te permite hacer todo esto gracias a nuestra capacidad única de realizar búsquedas globales en todos tus datos críticos almacenados en diferentes cuentas de AWS. No te pierdas una próxima entrada del blog en la que profundizaré en la recuperación de datos de Amazon S3 junto con la búsqueda global y te mostraré cómo Clumio puede ayudarte a recuperar tus datos.


