Puntos Clave
- La durabilidad de Amazon S3 ayuda a proteger contra fallos de la infraestructura, pero se necesita una protección adicional mediante copias de seguridad para casos de eliminación accidental, configuración incorrecta, credenciales comprometidas y corrupción de datos.
- Clumio ayuda a proteger los datos de S3 mediante copias inmutables y aisladas físicamente que se actualizan continuamente y que siguen estando disponibles incluso si la cuenta de AWS de origen se ve comprometida.
- Los grupos y las políticas de protección te permiten definir qué buckets y objetos de S3 están protegidos, así como la frecuencia de las copias de seguridad, la retención, el nivel de almacenamiento y las opciones de Recovery.
- Clumio Backtrack permite revertir el estado a un momento concreto en los buckets de S3 con versiones, mientras que SecureVault permite la Recovery a nivel de objeto, prefijo y bucket a partir de copias de seguridad inmutables.
- Probar las restauraciones antes de que se produzca un incidente ayuda a los equipos a familiarizarse con el proceso de Recovery y a reaccionar con mayor rapidez en caso de pérdida o corrupción de datos.
Amazon S3 está diseñado para ofrecer una durabilidad de los datos del 99,999999999 % (11 nueves). Esto significa que los objetos de S3 deberían seguir siendo recuperables incluso si fallaran componentes del hardware o de la infraestructura.
Sin embargo, la durabilidad tiene sus límites.
No sirve de nada si se borra un archivo por error, si una regla de ciclo de vida está mal configurada, si se ve comprometida una credencial de gestión de identidades y accesos (IAM) o si alguien ejecuta una eliminación por lotes en un prefijo de S3 equivocado.
En esta entrada, te explicaré cómoClumio protege los datos de Amazon S3y, más concretamente, cómo recuperar archivos eliminados o dañados tras un incidente. Abordaré la configuración de un grupo de protección y una política de copias de seguridad, así como la búsqueda y restauración de objetos específicos mediante el calendario de copias de seguridad, y la realización de una recuperación a un momento concreto con Clumio Backtrack.
Cómo protege Clumio los datos de S3
Clumio es un servicio de copias de seguridad para AWS basado en SaaS y sin agentes. En el caso concreto de S3, en lugar de realizar instantáneas periódicas de un bucket, lee los eventos de cambio (creaciones, actualizaciones y eliminaciones de objetos) y mantiene una copia de tus datos inmutable, aislada físicamente y actualizada continuamente. Esto es lo que permite una recuperación completa, incluso si la propia cuenta de origen ha sido comprometida.
Todo empieza con un grupo de protección
Un grupo de protección es un conjunto con nombre formado por uno o varios buckets de S3. Los buckets se pueden agrupar en función de etiquetas, prefijos o clases de almacenamiento, o bien seleccionarse manualmente. A continuación, se asocia una política al grupo de protección, y es esta política la que define los mecanismos de copia de seguridad que se aplicarán al grupo.
Creación de un grupo de protección
1) Para crear un grupo de protección, haz clic en«Protección»,Grupos de protección,Grupos de protección de S3.
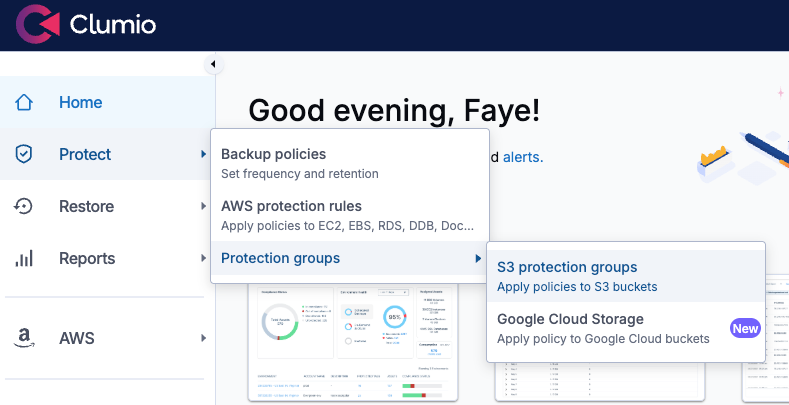
Creación de un grupo de protección de S3Â
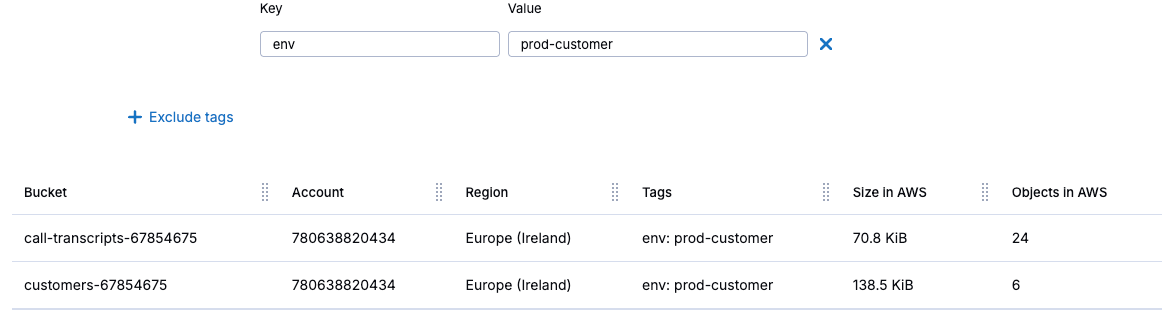
2) A continuación, haz clic enCrear un grupo de protección, y asígnale un nombre que refleje la carga de trabajo, como «prod-customer-data». SeleccionaProtección automatizadapara añadir buckets por cuenta, región o etiqueta. Esto se aplicará tanto a los buckets futuros que cumplan los criterios de selección como a los que ya existen actualmente. A continuación, haz clic enSiguiente.
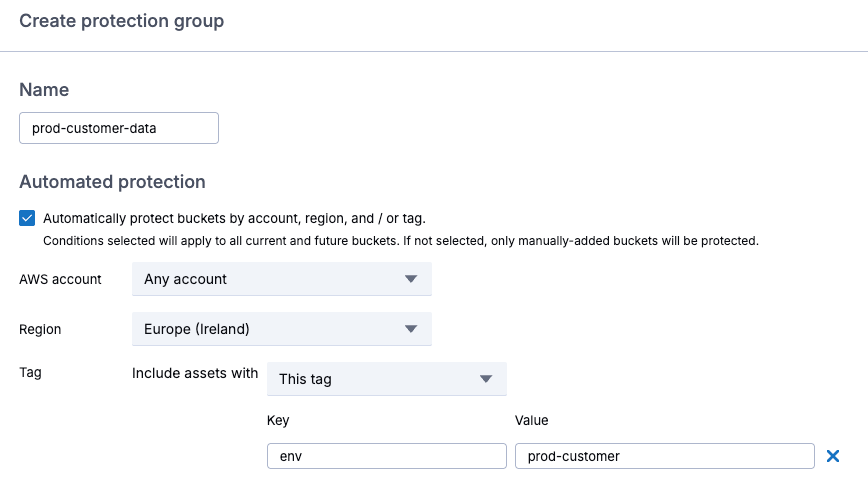
Configuración de la protección automática
También existe la opción de seleccionar los grupos manualmente y, una vez completada la selección, hacer clic enSiguiente.
Aplicación de una política
La fase dePolítica por defectoRealiza copias de seguridad mensuales dentro de la región con un periodo de retención de un mes, utilizando SecureVault Standard, que crea una copia secundaria aislada físicamente de tus objetos. Las restauraciones suelen completarse en cuestión de minutos y admitenacceso instantáneo.
3) Para crear tu propia política, haz clic enCrear una nueva política, asigna un nombre a la política y selecciona el tipo de recurso S3.
Elaboración de una política
Configuración de la frecuencia de las copias de seguridad y los parámetros de retención
4) Marca la casilla de verificación para activarloSecureVault, y tienes la opción de configurar la frecuencia de las copias de seguridad en función del número de días entre cada una, o bien seleccionar copias de seguridad continuas, para realizar copias de tus datos a intervalos frecuentes a lo largo del día. Esto permite la Recovery en un momento concreto de cualquier momento del día.
5) EligeCopia de seguridad continua, y configura el periodo de conservación en un mes.
6) Marca la casilla de selección para activarloBacktrack, para las reversiones a un momento concreto. Ten en cuenta que, para que las reversiones funcionen, los buckets de S3 deben estar configurados con el control de versiones activado.
7) EnOpciones adicionales, configura la ventana de copia de seguridad en un horario adecuado.
8)Destino de la copia de seguridadPor defecto, está configurado en «dentro de la región». Ten en cuenta que se aplicarán cargos por transferencia si almacenas las copias de seguridad en una región de AWS diferente.
9) En el apartadoNivel de copia de seguridad de SecureVault, seleccionaSecureVault Standardpara restauraciones inmediatas.Archivo SecureVaultEstá diseñado para datos que se van a conservar durante un largo periodo de tiempo, y solo debe utilizarse cuando se pueda aceptar un tiempo de restauración de entre 24 y 48 horas.
10) Marca la casilla de selección para activarloExploración de Amenazas, que es un servicio que analiza cada ejecución de copia de seguridad para ayudar a señalar los archivos afectados e identificar puntos de restauración seguros y no afectados, con el fin de evitar que el entorno vuelva a infectarse. A continuación, haz clic enAñadiryAhorro.
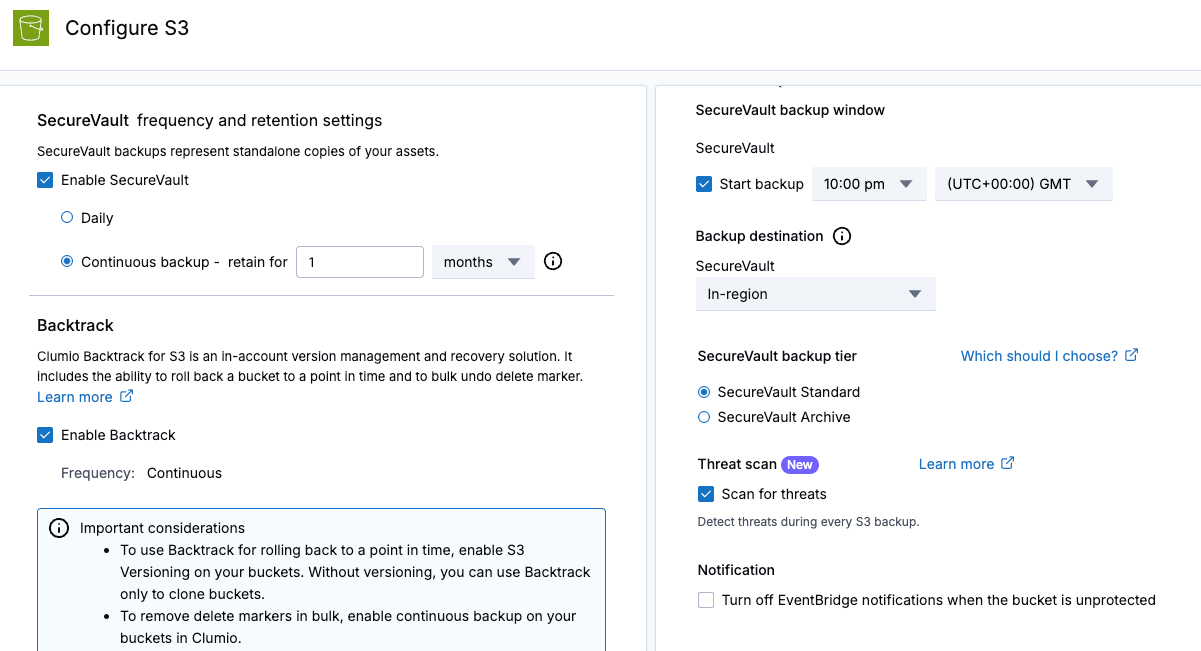
Configuración de la política
11) Comprueba que la nueva política esté seleccionada para tu grupo de protección y, a continuación, haz clic enSiguiente.
12) En virtud deOpciones avanzadas, puedes elegir qué clases de almacenamiento de S3 deseas proteger, si quieres conservar todas las versiones de un objeto o solo la última, incluir o excluir determinados prefijos, o incluir objetos en función de su fecha de creación. A continuación, haz clic enSiguienteyCrear.
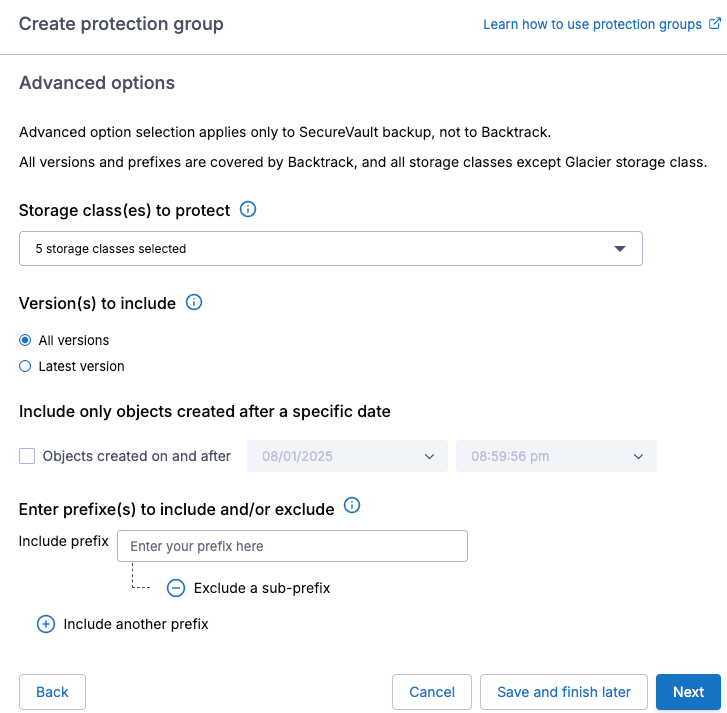
Opciones avanzadas
A continuación, aparecerá el nuevo grupo de protección y se realizará la primera copia de seguridad durante la ventana de copia de seguridad configurada.
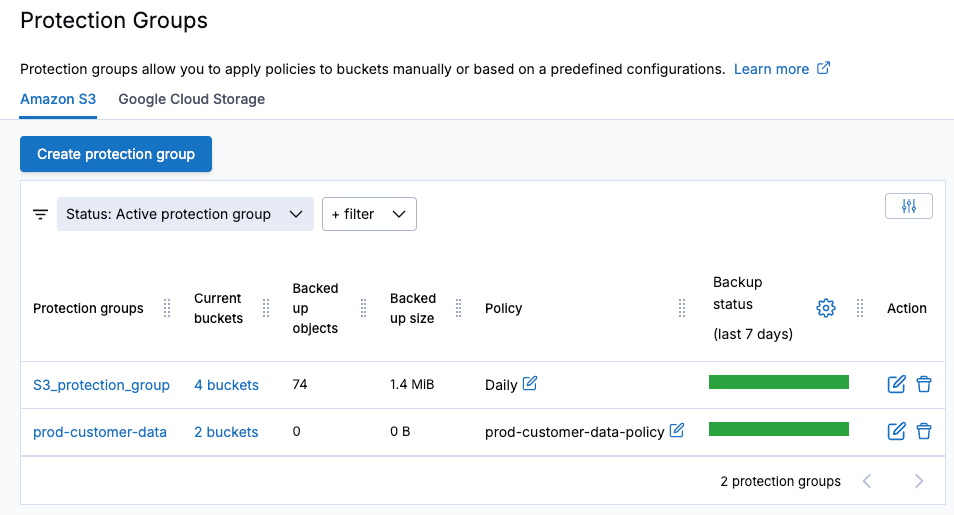
Opinión de los grupos de defensa
Comprobación de las copias de seguridad
1) Cuando necesites realizar una restauración, ya sea porque faltan datos o porque se ha detectado que están dañados, ve aGrupos de protección, selecciona el grupo de protección de S3 correspondiente para ver las copias de seguridad disponibles ySincronizaciones de Clumio Backtrack. Un punto azul en el calendario indica que existe una copia de seguridad correcta para ese día.
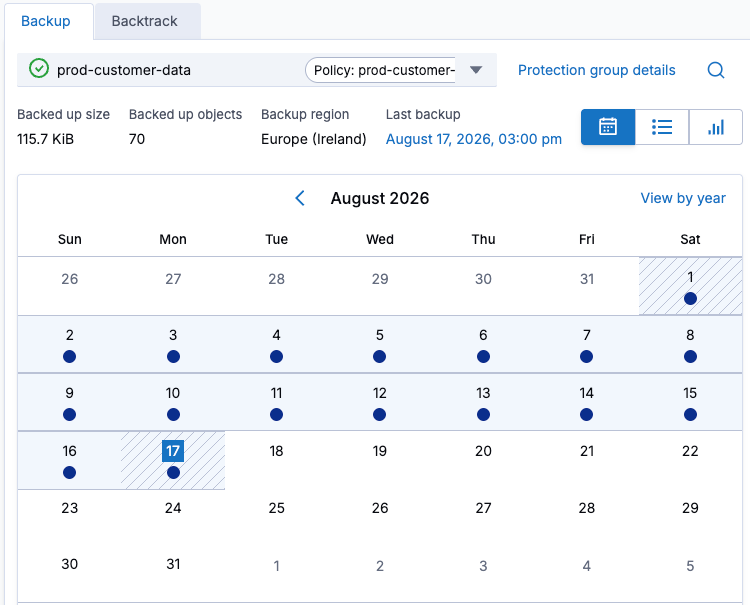
Ver las copias de seguridad realizadas con éxito
2) Ver elSincronizaciones de Backtrackpor cada compartimento, seleccionando elBacktrackpestaña dentro del grupo de protección y comprueba que la copia de seguridad continua haya estado funcionando correctamente.
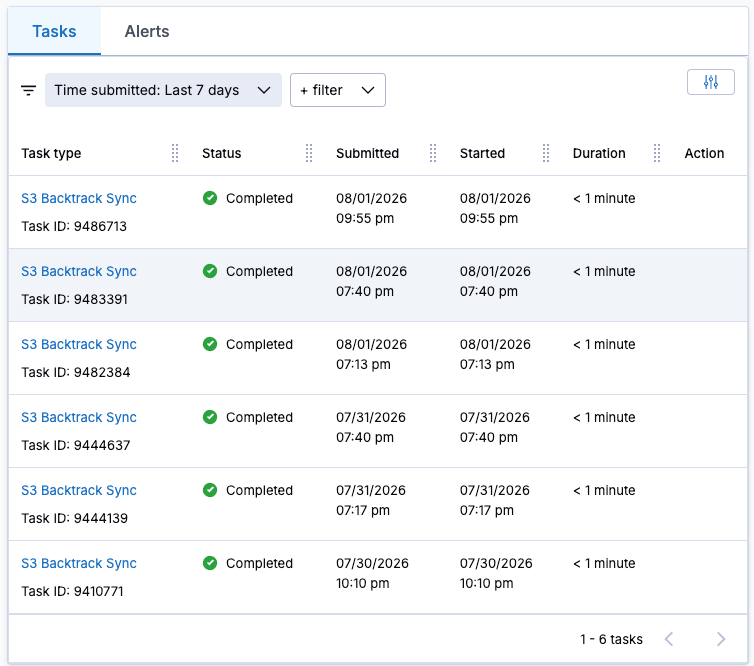
Sincronizaciones de Backtrack disponibles para la restauración a un momento concreto
Recuperación de datos
En este ejemplo, me faltan algunas transcripciones de llamadas. Cada archivo que falta tiene el prefijotranscripción. También tengo un archivo dañado que se llamaclientes.csv. Por suerte, tengo una copia de seguridad completa, además de varias copias de seguridad puntualesSincronizaciones de Backtrackdesde donde restaurar.
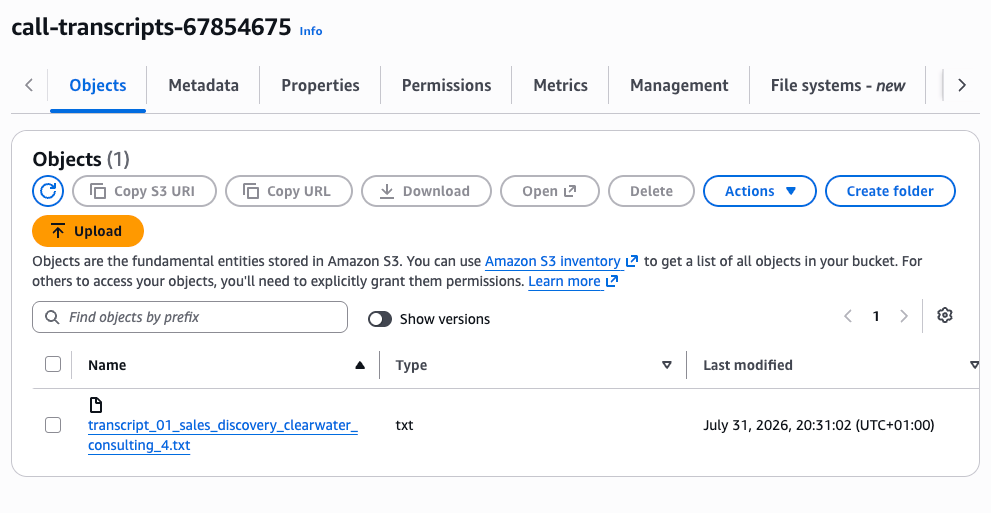
El S3 solo muestra la transcripción de una única llamada; el resto se han borrado por error.
1) Desde elRestaurarmenú, seleccionadepósitos de S3, y selecciona el depósito en el que faltan archivos; a continuación, desde elBacktrackmenú desplegable, seleccionaRetroceder.
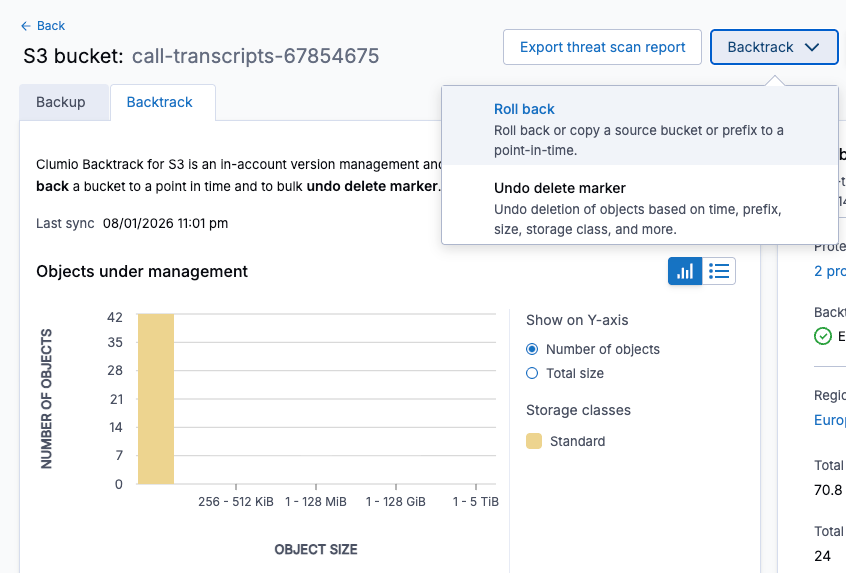
Uso de Backtrack para revertir a un punto concreto en el tiempo
2) Selecciona el bucket que deseas revertir, elige la fecha y la hora y, a continuación, filtra por clave de objeto, tamaño o clase de almacenamiento S3. A continuación, haz clic enhagan clic en «Vista previa»para ver los archivos disponibles para revertir.
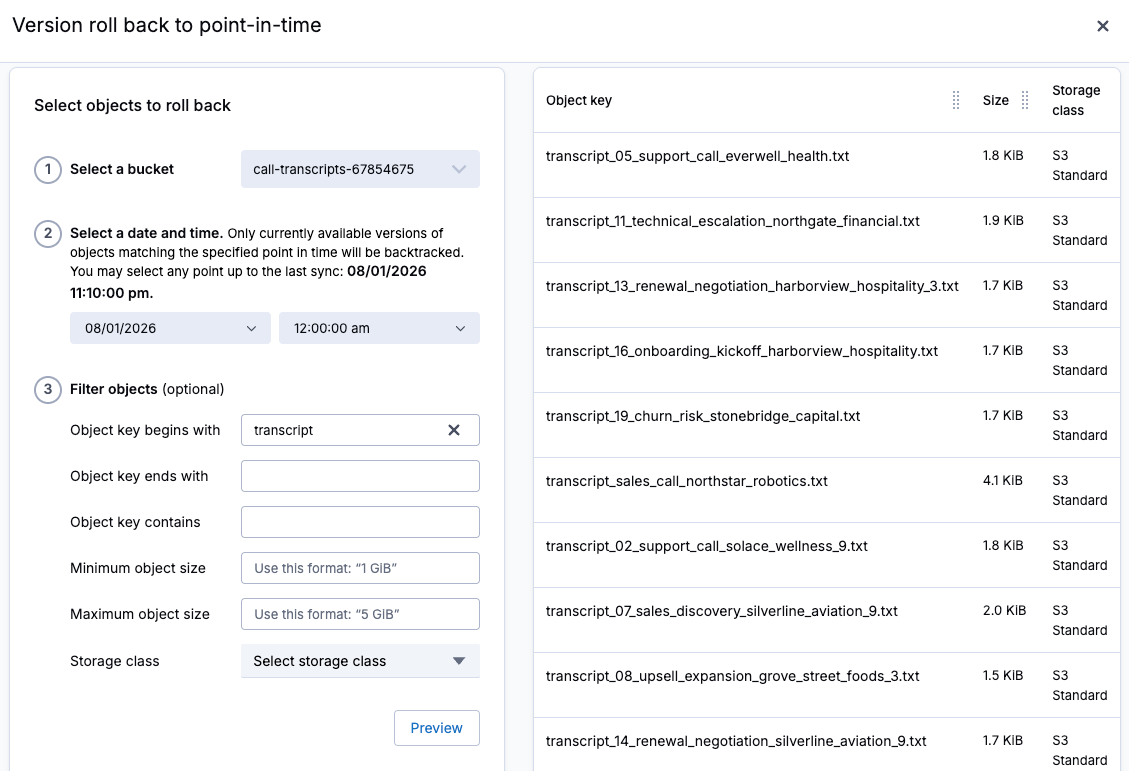
Selección de archivos para revertir a un momento determinado
3) Elige si quieres revertir los cambios al mismo depósito de origen o especifica otro depósito al que revertirlos. A continuación, haz clic enCopiarpara iniciar la tarea de reversión.
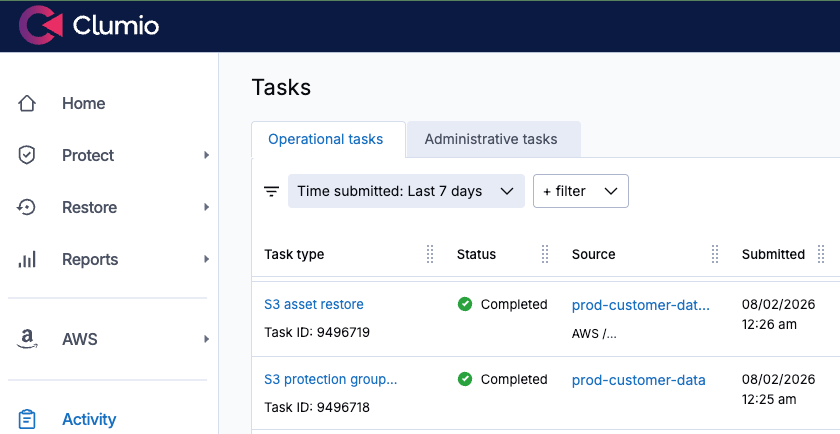
4) Consulta el progreso de la reversión en elTareasmenú.
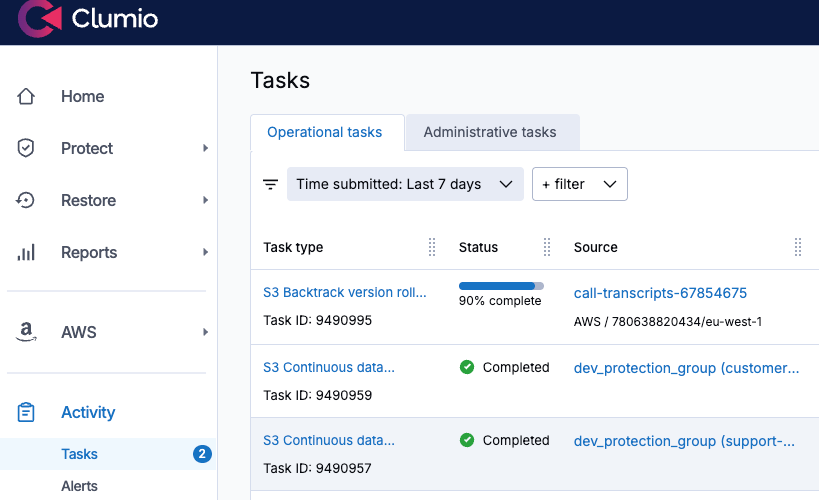
Ver el progreso de la reversión
5) A continuación, para restaurar el archivo «customers.csv» dañado, haré clic en la copia de seguridad de la noche anterior en el calendario de copias de seguridad y, a continuación, seleccionaréRestaurar. Existe la opción de acceder al instante a una copia de solo lectura, restaurar el objeto o restaurar varios archivos en función del nombre del depósito o del prefijo. 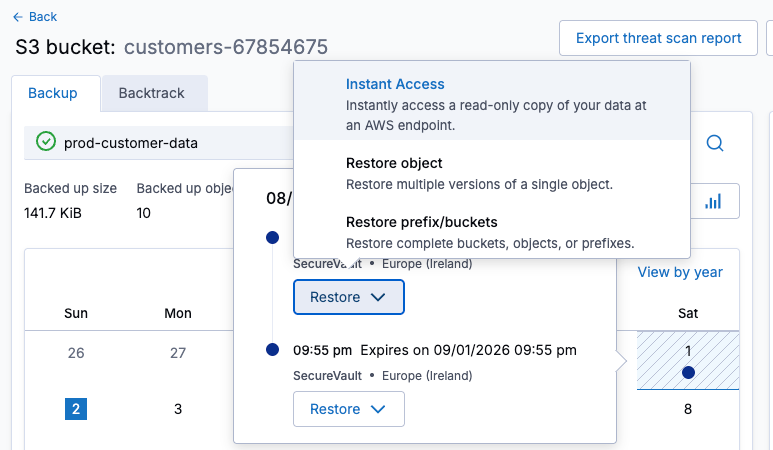
Restauración a partir de una copia de seguridad
6) SeleccionaRestaurar objeto, a continuación, busca y selecciona el objeto que deseas restaurar y haz clic enSiguiente.
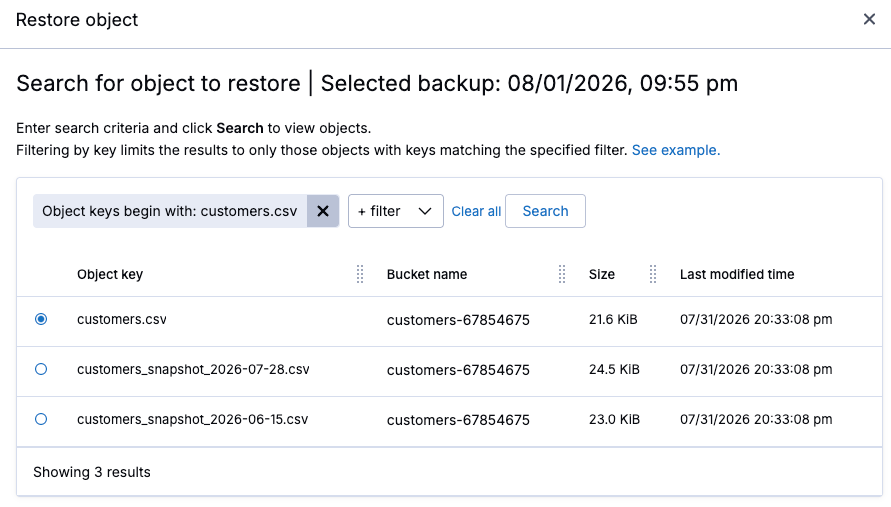
Seleccionar un único objeto para restaurarlo
7) Selecciona la versión que deseas restaurar y haz clic enSiguiente.
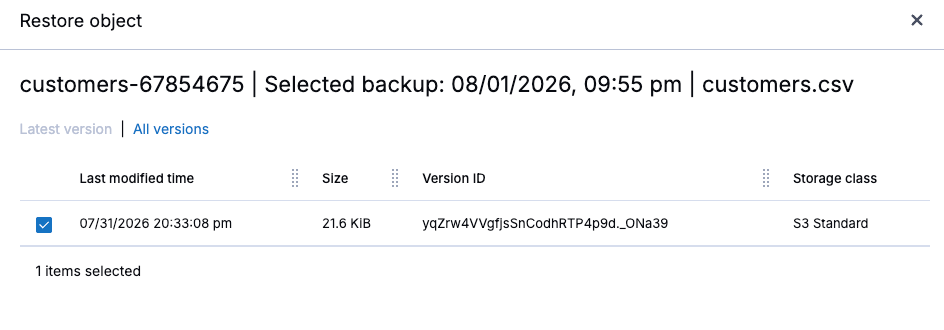
Seleccionar una versión para restaurar
8) Elige la cuenta de AWS, la región y el bucket en los que deseas realizar la restauración y, a continuación, inicia la restauración.
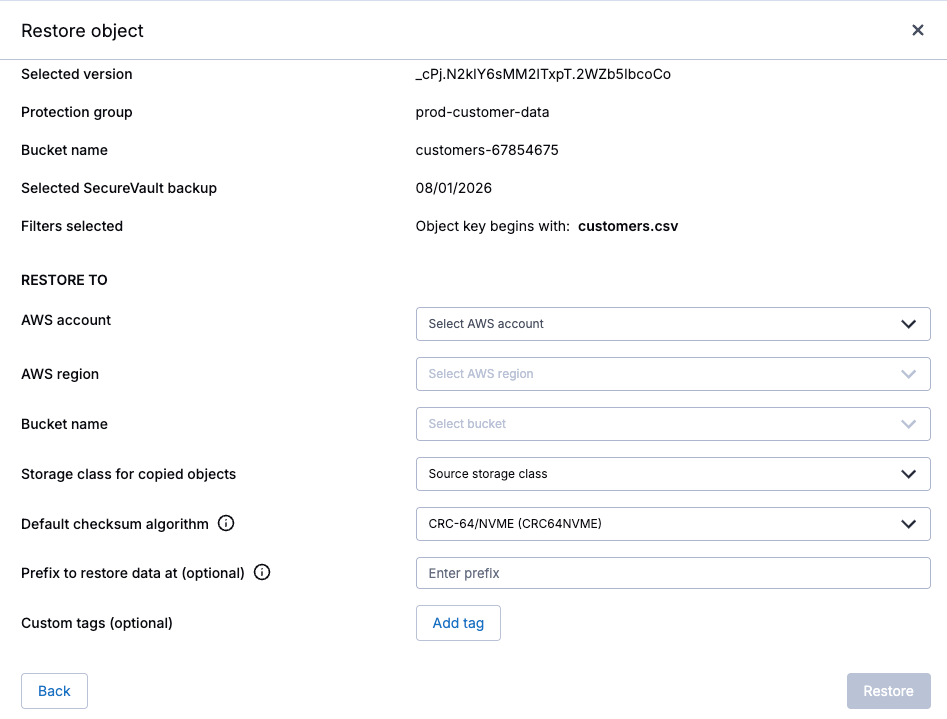
Establece el destino antes de iniciar la restauración.
9) Una vez que la restauración aparezca como completada con éxito, el archivo restaurado debería estar disponible en S3.
El objeto se ha restaurado.
Mi recomendación: no esperes a que ocurra un incidente
Con un grupo de protección y una póliza activados, Clumio ofrece más de una forma de recuperarse tras un incidente en S3: Backtrack, para una reversión casi instantánea, in situ y a un momento concreto en buckets con versiones, y SecureVault, para restaurar datos desde una copia de seguridad inmutable y aislada físicamente.
Ambas opciones facilitan la Recovery a nivel de objeto, prefijo y depósito, lo que te permite elegir el método de Recovery que mejor se adapte a la incidencia. Y en ambos casos, Recovery se reduce a unos pocos clics, en lugar de tener que revisar manualmente varias versiones de S3.
Por último, el mejor momento para probar esto es antes de que realmente lo necesites. Configura hoy mismo un grupo de protección para tus buckets críticos de S3 y realiza simulacros de restauración hasta que te salgan de forma natural. La próxima vez que desaparezca algo, ya sabrás exactamente cómo recuperarlo.
Para empezar hoy mismo,solicita una demostraciónoprueba gratuita de dos semanas.
Preguntas frecuentes
P: ¿Por qué es necesario realizar copias de seguridad de los buckets de Amazon S3 si S3 ofrece una durabilidad del 99,999999999 %?
R:La durabilidad de S3 está diseñada para proteger los datos frente a fallos de hardware e infraestructura, pero no evita la pérdida lógica de datos. Las eliminaciones accidentales, las reglas de ciclo de vida mal configuradas, las credenciales de IAM comprometidas y las operaciones por lotes no deseadas pueden seguir provocando la pérdida o el deterioro de los datos.
¿Cómo protege Clumio los datos de Amazon S3?
R:Clumio utiliza los eventos de cambio de S3 para ayudar a mantener una copia de los datos protegidos que se actualiza continuamente, es inmutable y está aislada físicamente. Este enfoque contribuye a proporcionar una vía de Recovery independiente, incluso cuando la cuenta de AWS de origen o los datos se hayan visto comprometidos.
P: ¿Qué es un grupo de protección S3 en Clumio?
R:Un grupo de protección es un conjunto con nombre formado por uno o varios buckets de S3 que comparten una política de protección. Los buckets pueden seleccionarse de forma manual o automática en función de criterios como la cuenta de AWS, la región, las etiquetas, los prefijos o las clases de almacenamiento.
P: ¿Cuál es la diferencia entre Clumio Backtrack y SecureVault?
R:Backtrack permite revertir a un momento concreto en el tiempo los buckets de S3 que tengan habilitado el control de versiones, lo que resulta útil para revertir rápidamente los cambios no deseados. SecureVault ayuda a mantener una copia de seguridad inmutable y aislada físicamente que puede utilizarse para restaurar objetos individuales, prefijos o conjuntos de datos más amplios.
P: ¿Cuál es la diferencia entre SecureVault Standard y SecureVault Archive?
R:SecureVault Standard está diseñado para una recuperación más rápida y facilita el acceso inmediato a los datos protegidos. SecureVault Archive está pensado para la conservación a largo plazo y resulta más adecuado para datos en los que se acepta un tiempo de restauración de entre 24 y 48 horas.
P: ¿Cómo pueden prepararse los equipos para un incidente de Recovery en S3?
R:Configura grupos de protección y políticas de copia de seguridad adecuadas para los buckets críticos de S3 antes de que se produzca un incidente. Realiza pruebas periódicas de restauración de objetos y de reversiones a un momento determinado, de modo que el proceso de recuperación resulte familiar cuando sea necesario recuperar datos de producción.
Faye Ellises arquitecto principal de formación de AWS en Pluralsight.


